Ciberamenazas en septiembre de 2026: Los ataques globales aumentan un 48 % a medida que crece el phishing y la exposición de datos de GenAI
🕒 Lectura estimada: 6 min

🕒 Lectura estimada: 6 min
Los datos de septiembre muestran un aumento de la presión cibernética en múltiples frentes. El volumen semanal de ataques se incrementó drásticamente, el phishing se volvió más frecuente, el uso de la IA de última generación continuó expandiéndose junto con la exposición de datos confidenciales, y el ransomware se mantuvo muy por encima del nivel del año anterior. Estos hallazgos refuerzan la visión de Check Point centrada en la prevención: las organizaciones necesitan seguridad basada en IA, visibilidad constante e inteligencia compartida en toda la superficie de ataque para reducir el riesgo antes de que afecte al negocio.
Los ciberataques globales se aceleran
En septiembre de 2026, las organizaciones sufrieron un promedio de 2803 ciberataques por semana. Esto representa un aumento del 16 % con respecto a agosto y del 48 % en comparación con septiembre de 2025. La tendencia a largo plazo es igualmente significativa: los ataques semanales por organización aumentaron de 2055 en mayo a 2803 en septiembre, lo que supone un incremento del 36 % en cinco meses. Este crecimiento sostenido apunta a algo más que un pico mensual aislado..
El sector educativo se enfrenta al mayor volumen de ataques.
En septiembre, el sector educativo siguió siendo el más atacado, con un promedio de 6656 ataques semanales por organización, un 59 % más que el año anterior. Los ataques también aumentaron un 24 % con respecto a agosto —el segundo mayor crecimiento mensual entre todos los sectores— y superaron el anterior incremento mensual más pronunciado para este sector, registrado en septiembre de 2024.
El sector de las telecomunicaciones ocupó el segundo lugar con 3.483 ataques semanales por organización, un 29% más que el año anterior, seguido por el sector público con 3.443, un 37% más.
Latinoamérica lidera en volumen mientras Europa registra el mayor incremento.
Latinoamérica registró el mayor volumen de ataques regionales en septiembre, con un promedio de 3813 ataques semanales por organización, un 35 % más que el año anterior. África ocupó el segundo lugar con 3701 ataques semanales, seguida de Asia-Pacífico con 3593. Europa experimentó la mayor tasa de crecimiento, con un aumento del 61 % en los ataques en comparación con septiembre de 2025. Norteamérica también experimentó un fuerte aumento, del 50 % interanual. Si bien el volumen total de Europa sigue siendo inferior al de las regiones líderes, registró el crecimiento más rápido de todas las regiones, lo que indica un entorno de amenazas cada vez más intenso para las organizaciones en la zona.
Panorama de Colombia
En septiembrelas empresascolombianas registraron 4.562 ataques por semana. El país en este periodo fue el segundo más atacado de Latinoamérica.
El riesgo de GenAI se expande a la par del uso empresarial.
En septiembre, 1 de cada 39 solicitudes de GenAI empresariales presentaba un alto riesgo de fuga de datos confidenciales, afectando al 89 % de las organizaciones que utilizan habitualmente herramientas de GenAI. Además, un 14 % de las solicitudes contenía información potencialmente confidencial, lo que convierte la exposición de datos a través de solicitudes en una preocupación fundamental para la gobernanza. El usuario promedio generó 131 solicitudes de GenAI durante el mes, un aumento significativo con respecto a agosto, mientras que cada organización utilizó un promedio de ocho herramientas. El creciente volumen de solicitudes y la mayor variedad de herramientas hacen que sea cada vez más importante comprender qué información comparten los empleados, dónde se procesa y qué controles se aplican.
Latinoamérica registró la tasa regional más alta de avisos de alto riesgo, con 1 de cada 25 (4%), por encima del promedio mundial del 2,5%. Le siguieron Norteamérica con 1 de cada 37 avisos, Asia-Pacífico con 1 de cada 48 y Europa con 1 de cada 57. “Estas proporciones ponen el riesgo en perspectiva: cuanto menor sea el número, con mayor frecuencia los empleados ingresan información que podría exponer datos confidenciales”, explica Ángel Salazar, gerente de Ingeniería de Canales en Latinoamérica de Check Point Software.
Por sector, el de Servicios Empresariales presentó la tasa de exposición de alto riesgo más alta, con un 4,9% (1 de cada 20 solicitudes), subiendo dos puestos respecto a agosto. Le siguieron los Servicios Financieros con un 4,1% (1 de cada 25 solicitudes) y el de Salud y Medicina con un 3,5% (1 de cada 29).
La exposición de datos confidenciales abarca información empresarial fundamental.
La infraestructura de red y TI fue la categoría de datos sensibles más común, observada en las solicitudes de GenAI en el 71 % de las organizaciones. Le siguieron los datos financieros con un 70 %, los datos legales y regulatorios con un 68 %, los datos de empleados y recursos humanos con un 62 %, y la información de identificación personal con un 60 %.
Aumenta el riesgo de phishing por correo electrónico en septiembre.
Uno de cada 91 correos electrónicos (el 1,1 %) se clasificó como phishing, frente a uno de cada 112 (el 0,89 %) en agosto. Entre los correos de phishing, el 81 % contenía enlaces y el 11 % archivos adjuntos, lo que confirma que los enlaces maliciosos son el principal método de distribución. Otros recurrieron a la ingeniería social sin incluir ninguno de estos elementos.
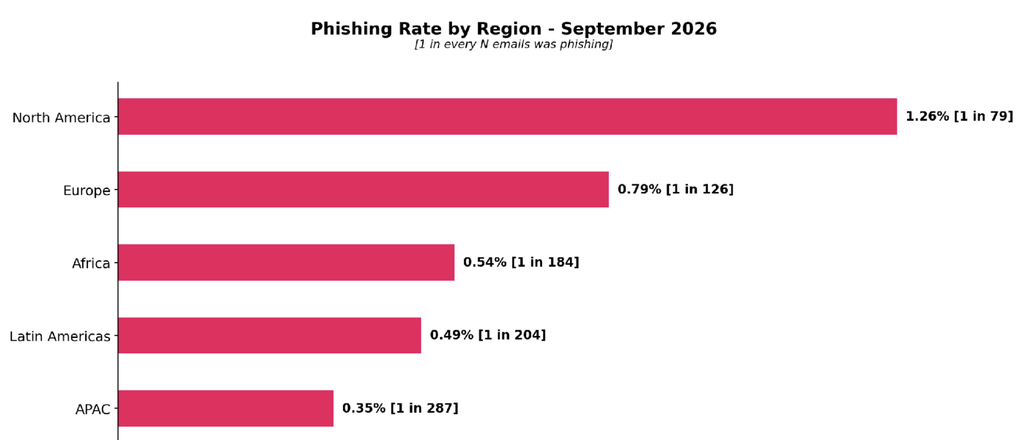
América del Norte registró la tasa regional de phishing más alta, con 1 de cada 79 correos electrónicos, o el 1,26%, clasificados como maliciosos. Por sector, las asociaciones y organizaciones sin ánimo de lucro registraron la tasa más alta, con un 2,17 %, es decir, 1 de cada 46 correos electrónicos, el doble del promedio mundial. Le siguieron la construcción e ingeniería, con un 2,05 %, o 1 de cada 49 correos electrónicos, y el sector inmobiliario, de alquileres y arrendamientos, con un 1,38 %, o 1 de cada 72.
El ransomware sigue aumentando año tras año.
En septiembre se registraron un total de 824 ataques de ransomware, lo que representa un aumento del 53 % con respecto a septiembre de 2025. El sector de servicios empresariales fue el más afectado, con un 31,3 % de las víctimas reportadas. Le siguieron los bienes y servicios de consumo con un 15,2 %, y la industria manufacturera con un 11,0 %.
The Gentlemen lidera el ranking de ransomware.
En septiembre, The Gentlemen fue el grupo de ransomware más frecuente, responsable del 13 % de los ataques registrados. Le siguió Qilin con un 9 % , mientras que Akira representó el 5 %. Además de estos tres grupos principales, otros 80 grupos de extorsión reportaron ataques de ransomware el mes pasado.

margaret ojalvo
Recibe noticias, análisis y contenido geek directo en tu bandeja.
Deja tu comentario